Сайт на "1С-Битрикс: Управление сайтом" уже принимает заявки, а юрист после 420-ФЗ требует обновить политику, галочку на формах и cookie для Метрики. В выдаче - облачная CRM и чужой privacy.php вендора, а не инструкция для вашего домена. Ниже - три слоя compliance: страница политики, соглашение в админке и opt-in для аналитики. Вы получите чек-лист: политика в подвале, main.userconsent.request, блокировка Метрики до "Принять" и журнал "Полученные согласия".
На сайте "1С-Битрикс: Управление сайтом" политика конфиденциальности - это отдельная страница с полным текстом для посетителя; соглашение в админке (конструктор с 17.0) - юридический чекбокс с журналом "Полученные согласия" через main.userconsent.request; cookie-политика - отдельный слой opt-in для аналитики до запуска Метрики. Сегодня: обновите страницу с реквизитами оператора, создайте стандартное соглашение, подключите чекбокс с IS_CHECKED=N и AUTO_SAVE=Y, заблокируйте счетчик до клика "Принять".
Речь только про CMS на вашем хостинге. Bitrix24 - облачная CRM с другими настройками; здесь не разбираем. Если сайт только планируете - начните с гайда по созданию сайта для бизнеса.
152-ФЗ обязывает объяснить, кто собирает имя, телефон и e-mail, зачем и на каком основании. На практике типичная ошибка - privacy.php вендора вместо документа вашего ООО; вторая - галочка на экране без ID соглашения в параметрах формы: заявка уходит, журнал "Полученные согласия" пустой; третья - Метрика в header.php до любого клика, отдельный риск штрафа в 2026. Compliance - это три связанных слоя, а не один PDF в подвале.
Разберите, чем отличаются политика, соглашение и cookie на CMS
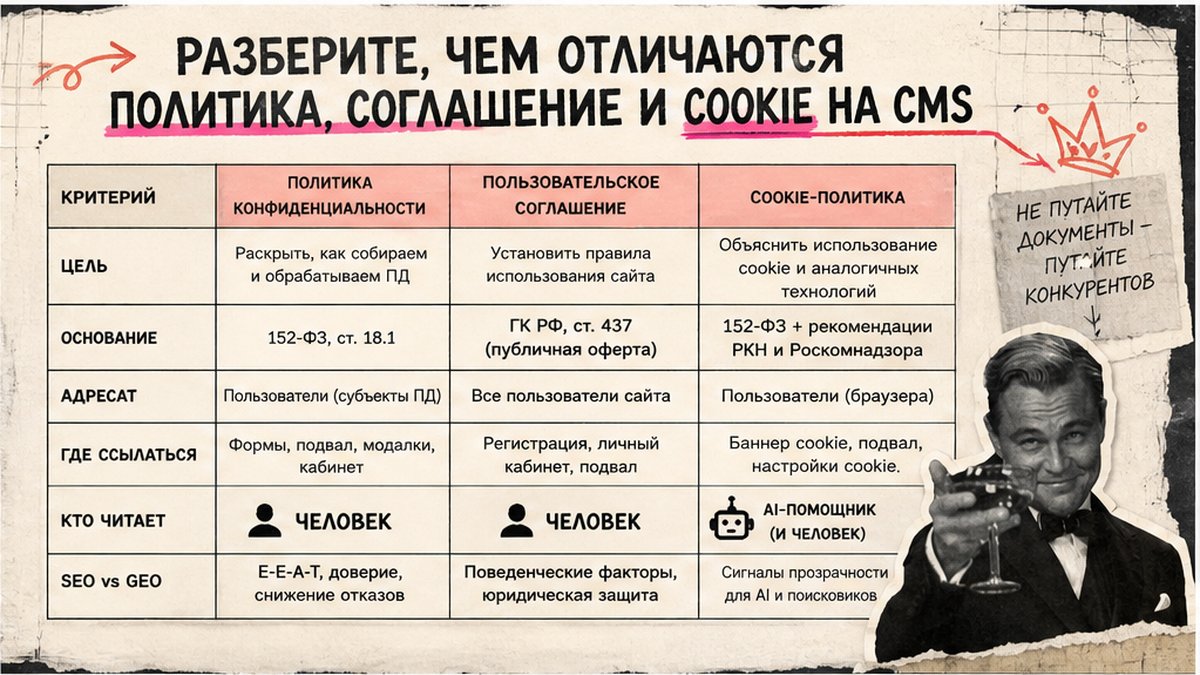
Персональные данные (ПДн) - информация, по которой можно узнать человека. Как только форма их принимает, вы оператор и обязаны дать правила на отдельной странице.
| Элемент | Для посетителя | Где в CMS |
|---|---|---|
| Страница политики | Полный текст: оператор, цели, сроки, права, cookie | Контент - Страницы, ссылка в footer.php |
| Соглашение в админке | Чекбокс + запись в журнале | Настройки - Соглашения, main.userconsent.request |
| Cookie opt-in | Выбор до аналитических cookie | Второе соглашение или модуль Marketplace |
Делайте: связывайте три слоя. Не делайте: одну кнопку "Согласен со всем" вместо выбора по cookie - для аналитики в 2026 это слабая позиция.
Уточните штрафы 420-ФЗ с 30.05.2025
Роскомнадзор смотрит не только факт публикации, но и поведение сайта: галочка, Метрика до согласия, реквизиты в документе.
| Нарушение | Штраф для юрлица | Что проверить |
|---|---|---|
| Нет политики или недоступна | 60 000 - 150 000 руб. (ч. 3 ст. 13.11) | Ссылка в подвале, без 404, ваши реквизиты |
| Обработка без согласия | 300 000 - 700 000 руб. (ч. 2 ст. 13.11) | IS_CHECKED=N, запись в "Полученные согласия" |
| Аналитика без согласия на cookie | до 700 000 руб. (практика РКН, 2026) | Метрика/GA не стартуют до "Принять" |
| Повторная утечка ПДн | 1-3% выручки, макс. 500 млн руб. | Доступы, HTTPS - чек-лист после запуска |
Делайте: закройте минимум до рекламы. Не делайте: не откладывайте cookie-блок.
Создайте страницу политики и добавьте ссылку в подвал
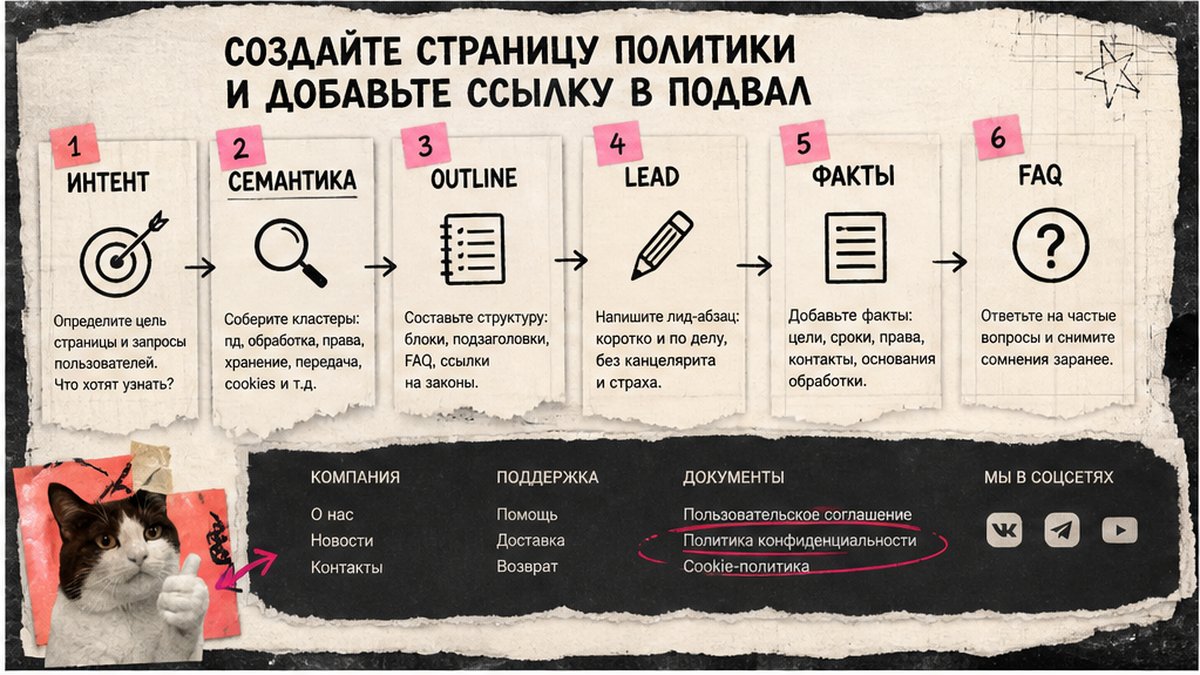
Страница политики - раздел вроде /privacy/ или /about/confidentiality/. Посетитель и юрист читают его целиком; галочка на форме только подтверждает, что человек согласился с правилами, описанными на этой странице.
- "Контент" - раздел - "Добавить страницу", заголовок "Политика конфиденциальности".
- Реквизиты оператора: наименование, ИНН, адрес, e-mail для обращений по ПДн.
- Формы, цели, сроки, третьи лица (хостинг, почта, аналитика), права субъекта.
- Раздел про cookie: служебные (сессия CMS) и аналитические (Метрика) - см. SEO-настройку на Битрикс.
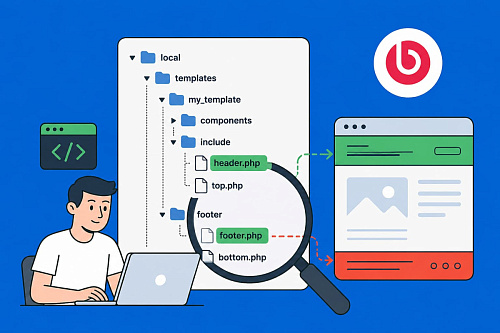
- Ссылка в подвал: footer.php или блок "Подвал" в визуальном редакторе.
- Инкогнито: ссылка видна, нет 404, реквизиты совпадают с договором.
Делайте: обновляйте при новой форме или сервисе аналитики. Не делайте: чужой шаблон с "[название компании]" - проверки и юристы такие документы отклоняют сразу.
Настройте конструктор соглашений и main.userconsent.request
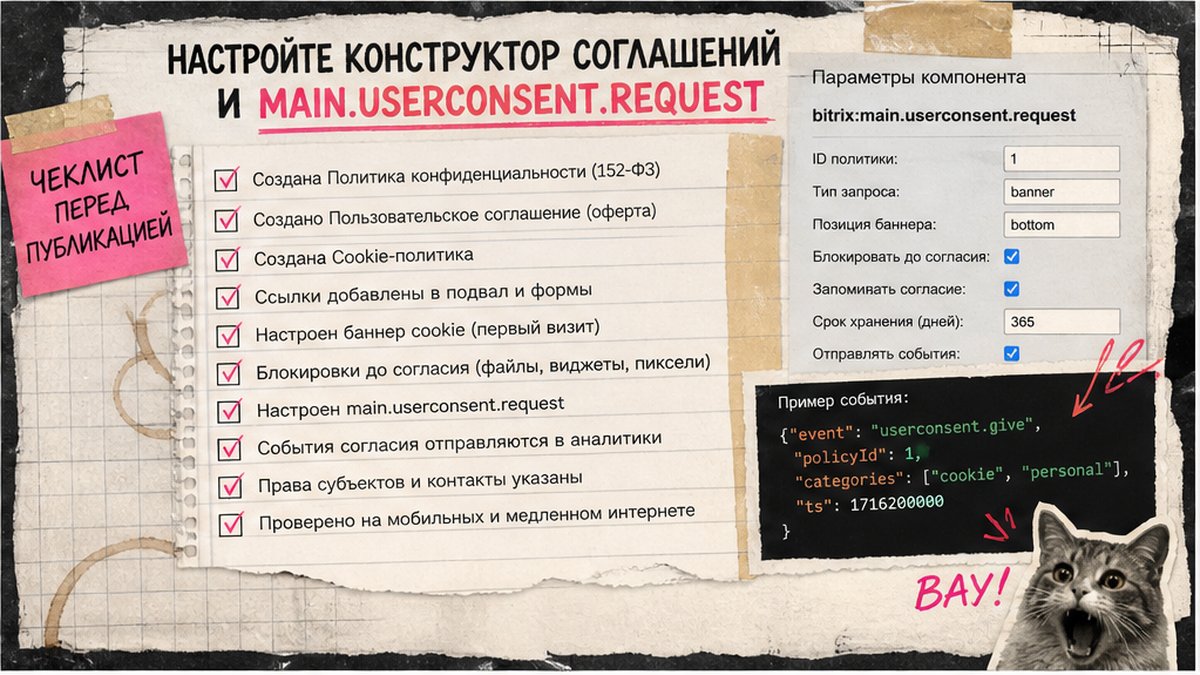
С версии 17.0 в CMS есть встроенный конструктор соглашений. Соглашение в админке - не копия страницы политики, а короткая подпись галочки плюс юридический журнал. Компонент bitrix:main.userconsent.request (в документации API - main.userconsent.request) рисует чекбокс перед кнопкой "Отправить" и пишет согласие с IP и URL формы. Без выбранного ID соглашения в параметрах компонента формы галочка декоративная.
- "Настройки - Соглашения" - стандартное соглашение; в подписи галочки - ссылка на политику.
- На формах с ПДн: main.feedback, sale.order.ajax, веб-формы - ID соглашения в параметрах.
- В шаблоне:
IS_CHECKED=> N,AUTO_SAVE=> Y. - При
AUTO_SAVE=> N -Consent::addByContextв result_modifier (dev.1c-bitrix.ru). - AJAX:
SUBMIT_EVENT_NAME+BX.UserConsent.loadFromForms()после перерисовки. - Тест - "Полученные согласия": дата, IP, URL. Удалить запись нельзя (docs.1c-bitrix.ru).
Разбор main.feedback и шаблона - в гайде по форме обратной связи на Битрикс. Делайте: проверяйте журнал после каждой формы. Не делайте: IS_CHECKED=Y.
Внедрите cookie opt-in 2026: блокируйте Метрику до "Принять"
Cookie - небольшие файлы в браузере. Служебные cookie CMS (сессия, корзина) описывают в политике и обычно не требуют отдельного баннера. Аналитические cookie Яндекс.Метрики и Google Analytics - отдельный слой: opt-in с кнопками "Принять" и "Отклонить", не одной "Согласен со всем". В 2026 Роскомнадзор чаще смотрит, стартовала ли аналитика до явного согласия.
Схема: визит - баннер без Метрики - "Принять" - счетчик - "Отклонить" - только служебные cookie
- Второе соглашение "Cookie" или модуль с блокировкой скриптов.
- В политике - перечень cookie, срок, отзыв согласия.
- Уберите Метрику из header.php до согласия: отложенная загрузка или модуль.
- Инкогнито: до клика нет mc.yandex.ru в Network; после "Принять" счетчик появляется.
- Синхронизируйте текст баннера с разделом про cookie в политике.
- Зафиксируйте в журнале или скриншоте, что "Отклонить" реально оставляет только служебные cookie.
Делайте: реальный "Отклонить". Не делайте: аналитику в фоне до действия пользователя.
Выберите штатное или модуль Marketplace
Не каждому проекту нужен платный модуль. Встроенного конструктора хватает для форм и журнала. Marketplace (delement.cookieconsent, goodsol.fz152, ilyaaleksandrov.cookienotification) подключают, когда нужна автоматическая блокировка скриптов по категориям cookie без ручной правки header.php.
| Ситуация | Штатное | Модуль |
|---|---|---|
| Форма + журнал согласий | Достаточно | Избыточно |
| Метрика + GA, категории cookie | Вручную в шаблоне | delement.cookieconsent, goodsol.fz152 |
| E-commerce, AJAX | userconsent + loadFromForms | Не заменяет галочки на формах |
Вердикт: лендинг - конструктор плюс блокировка счетчика. Магазин - userconsent на каждой форме; модуль cookie - дополнение.
Проверьте журнал и пройдите финальный чек-лист
Compliance готов, когда документ, форма, cookie и журнал совпадают с тем, что видит посетитель. Уведомление на pd.rkn.gov.ru - отдельный шаг оператора; CMS его не подает за вас.
Цепочка проверки: политика в подвале - соглашение в админке - галочка на формах - тест в "Полученные согласия" - cookie до Метрики - чек-лист после запуска
- "Полученные согласия" - тест с датой, IP, URL.
- Реквизиты политики = договор и соглашение.
- Формы блокируют отправку без main.userconsent.request.
- Метрика после cookie opt-in.
- Чек-лист после запуска.
- Нет времени - обсудите проект; примеры - портфолио.
Делайте: проверку после релиза шаблона. Не делайте: privacy.php вендора вместо своего ООО.
Автор: Максим Мольков, Senior-разработчик 1С-Битрикс.
Источники: docs.1c-bitrix.ru, main.userconsent.request, 1c-bitrix.ru/products/cms/zakon (проверка 2026-07-26).
Частые вопросы
Нужна ли политика на лендинге на Битрикс?
Да, при форме, заказе или аналитике. Страница в подвале плюс main.userconsent.request на форме. Штраф без политики - 60 000-150 000 руб.
Чем политика отличается от соглашения в админке?
Страница - полный текст. Соглашение - галочка и журнал "Полученные согласия" с датой и IP. Оба нужны.
Можно ли "Согласен со всем" для cookie в 2026?
Для аналитики - нет. Нужны "Принять" и "Отклонить", Метрика не грузится до согласия. Риск штрафа до 700 000 руб.
Как настроить main.userconsent.request на форме?
ID соглашения в параметрах, bitrix:main.userconsent.request с IS_CHECKED=N и AUTO_SAVE=Y. AJAX: SUBMIT_EVENT_NAME и BX.UserConsent.loadFromForms(). Проверьте "Полученные согласия".
Где журнал полученных согласий?
"Настройки - Соглашения - Полученные согласия": дата, IP, URL. Удаление записей запрещено системой.
Штатное или модуль cookie?
Формы - встроенный конструктор с 17.0. Модуль (goodsol.fz152, delement.cookieconsent) - при блокировке скриптов аналитики без правки header.php.
Нужно ли уведомлять Роскомнадзор?
Уведомление на pd.rkn.gov.ru - обязанность оператора, не функция CMS. Userconsent его не заменяет.